  |
Za poslednú hodinu: 85 meraní | ||||
|
inzercia |
|||||
  neprihlásený 
| Štvrtok, 24. septembra 2026, dnes má meniny Ľubor |
|
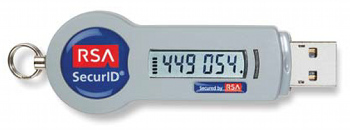
RSA priznala zneužitie SecurID pri útoku, ponúka výmenu
SecurID je autentifikačným nástrojom generujúcim v pravidelných časových intervaloch, 30 alebo 60 sekúnd, nový číselný kód. Poskytnutím tohto číselného kódu napríklad pri prihlasovaní užívateľ potvrdzuje vlastníctvo konkrétneho kusu SecurID. Každý SecurID nástroj je iniciovaný tajným kľúčom známym autentifikačnému serveru a generuje jedinečnú postupnosť kódov závislú práve na tomto kľúči. Spoločnosť RSA priznala, že pri útoku na Lockheed Martin boli použité informácie ohľadne SecurID odcudzené spoločnosti RSA počas marcového hackerského útoku. Spoločnosť ale opäť nepriznala, čo presne hackeri získali. Podľa nepotvrdených informácií sa ale hackeri dostali k tajným kľúčom vydaných SecurID nástrojov. V takom prípade, ak si vedia priradiť konkrétny SecurID ku konkrétnemu účtu, SecurID neposkytuje žiadnu ochranu a hackeri si vedia generovať číselné kódy namiesto SecurID nástroja sami.
Spoločnosť RSA zároveň vyvrátila, že by pri masívnej vlne ďalších hackerských útokov v posledných týždňoch na spoločnosti Epsilon, Sony, Google, PBS a Nintendo bola zneužitá technológia SecurID. V pondelkovom otvorenom liste spoločnosť ponúkla výmenu SecurID nástrojov, ale nie všetkým užívateľom SecurID. Nárok na výmenu majú zákazníci používajúci SecurID na ochranu intelektuálneho vlastníctva a prístupu do firemných sietí, ostatným RSA ponúka "implementáciu autentifikačných stratégií kalkulujúcich s rizikom". Najnovšie články: Diskusia:
Pridať komentár | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
| ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||